토스뱅크, ‘MSA 특화’ 보안체계 구축

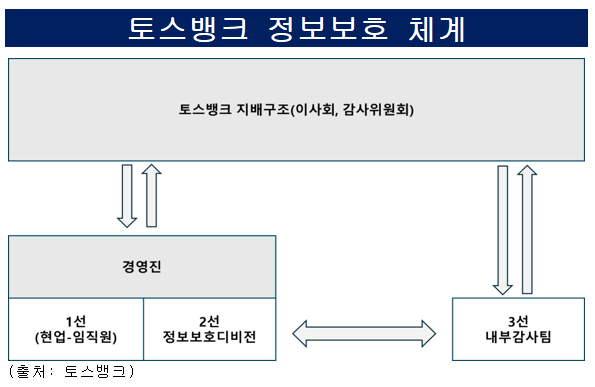
|출범 멤버 이정하 CISO 주도 관리 체계 내재화…금융 혁신 토대로 기능 토스뱅크 정보보호 경영의 제1 원칙은 ‘위험관리 기반’이다. 위험을 식별하는 가시성을 확보하고 적절히 처리하기 위한 여러 기술과 아이디를 적용하고 있다. 일례로 전통적인 정보기술(IT) 아키텍처가 아닌 마이크로서비스 아키텍처(MSA)에 특화된 보안체계를 유지하고 있다. 지속가능한 혁신은 이런 독자적인 정보보안 관리 체계에서 비롯됐다. 이를 수립하고 운영하며 핵심적인 기여를 한 […]

해당 컨텐츠는 로그인 후 볼수 있습니다.
회원가입 후 컨텐츠를 확인해주세요!

*[PREMIUM] 기사는 유료구독 회원 전용 컨텐츠입니다.
자세한 안내는 공지사항 게시판을 확인해주시기 바랍니다.

spot_imgspot_img

Related articles

‘해킹 배후’ 의혹 받는 북·러, 사이버범죄 대응에 손잡는다

| 북·러 검찰총장, 국제 테러·조직범죄·사이버범죄 대응 협정 체결 | 北은 코인...

상장사 정보보호 공시 전면 의무화, 금융·공공도 포함

|매출 3000억 요건 폐지, 보안투자 확대 흐름 넓힌다 정보보호 공시...

“北 라자루스, 韓 금융 보안 프로그램 악용해 국내 기업에 침투”

북한 해킹 조직 라자루스(Lazarus)가 한국의 인터넷뱅킹과 정부 웹사이트에서 널리...

“세계 웹사이트 75% 사용” AI가 PHP서 보안 결함 발견…각국 해킹 우려 비상

|네덜란드·프랑스·덴마크·핀란드 등 정부기관, 해킹 우려에 공공서비스 선제 차단 |AI 도구로...

금융권 과징금, 법 개정은 계류 규정 개정은 막바지

|해킹 매출 연동 과징금 국회에, 신용정보법 부과기준 세분화 금융권에서 해킹...
spot_imgspot_img
PHP Code Snippets Powered By : XYZScripts.com